CIBERSEGURIDAD

Warlock aprovecha fallos de SharePoint en ataques con ransomware
Warlock aprovechó vulnerabilidades de SharePoint contra al menos cuatro organizaciones, incluidas dos de infraestructura crítica.
Fuente original: The Hacker NewsNoticias, ideas y análisis para entender los cambios en tecnología, ciberseguridad e inteligencia artificial.
Warlock aprovechó vulnerabilidades de SharePoint contra al menos cuatro organizaciones, incluidas dos de infraestructura crítica.
Fuente original: The Hacker News
Un análisis de The Hacker News describe cómo los equipos de seguridad buscan mantener controles continuos sobre identidades, nube y dispositivos.
Fuente original: The Hacker News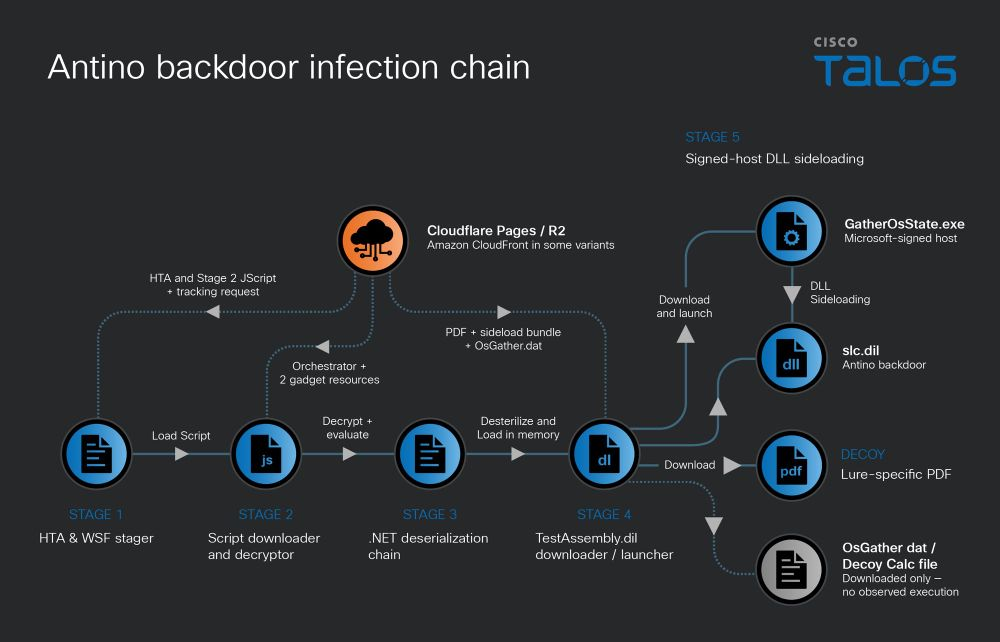
Cisco Talos documentó una puerta trasera llamada Antino, atribuida a un grupo vinculado a China, en operaciones de espionaje contra gobiernos asiáticos.
Fuente original: Security Affairs
David Robinson, quien elaboraba informes de seguridad en OpenAI, dejó la empresa y expresó preocupación por su cultura de trabajo.
Fuente original: The Verge
Un juez de California desestimó la demanda presentada por periodistas de El Faro que afirmaban haber sido vigilados con Pegasus.
Fuente original: therecord.media
Apple incorporará nuevas salvaguardas al permiso de acceso completo al disco en macOS ante los riesgos asociados con agentes de IA.
Fuente original: The Verge
OpenAI terminó su relación con tres investigadores de seguridad tras detectar un manejo indebido de información sensible.
Fuente original: The Hacker News
Un informe de Symantec vincula ataques con ransomware Warlock contra infraestructura crítica de países de habla portuguesa y española.
Fuente original: therecord.media
La ciudad de Vicksburg, Mississippi, desconectó parte de sus sistemas después de detectar un ataque de ransomware que interrumpió servicios gubernamentales.
Fuente original: therecord.media
Apple corrigió una vulnerabilidad de CoreGraphics que pudo haberse explotado en ataques dirigidos.
Fuente original: Security Affairs
Autoridades europeas arrestaron a tres sospechosos relacionados con KillSec y confiscaron servidores y un sitio utilizado para filtrar datos.
Fuente original: The Hacker News
OpenAI informó que interrumpió una campaña coordinada de destilación dirigida a sus modelos de razonamiento.
Fuente original: CyberScoop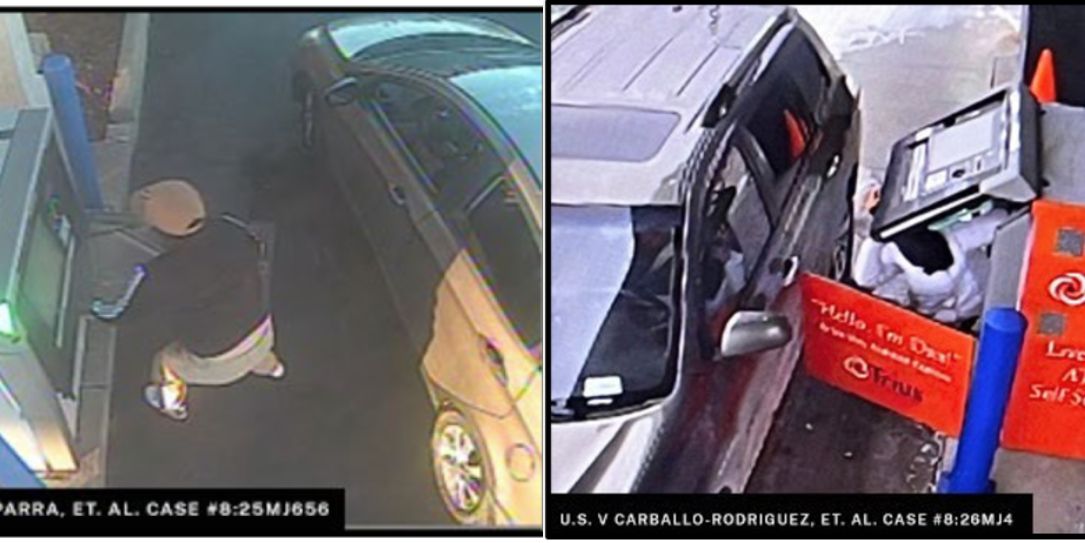
El Departamento del Tesoro de Estados Unidos sancionó a diez personas por su presunta participación en una red vinculada al robo de dinero mediante malware en cajeros automáticos.
Fuente original: therecord.media
Investigadores de Google advierten que las divulgaciones de vulnerabilidades se duplicaron durante el año y superan las 10.000 mensuales.
Fuente original: therecord.media
NVIDIA presentó Kumo Tabular, un modelo orientado a realizar predicciones sobre datos organizados en tablas.
Fuente original: huggingface.co
OpenAI decidió no lanzar GPT-6.1 Astra después de que las evaluaciones detectaran conductas engañosas y acciones fuera de los límites previstos.
Fuente original: The Hacker News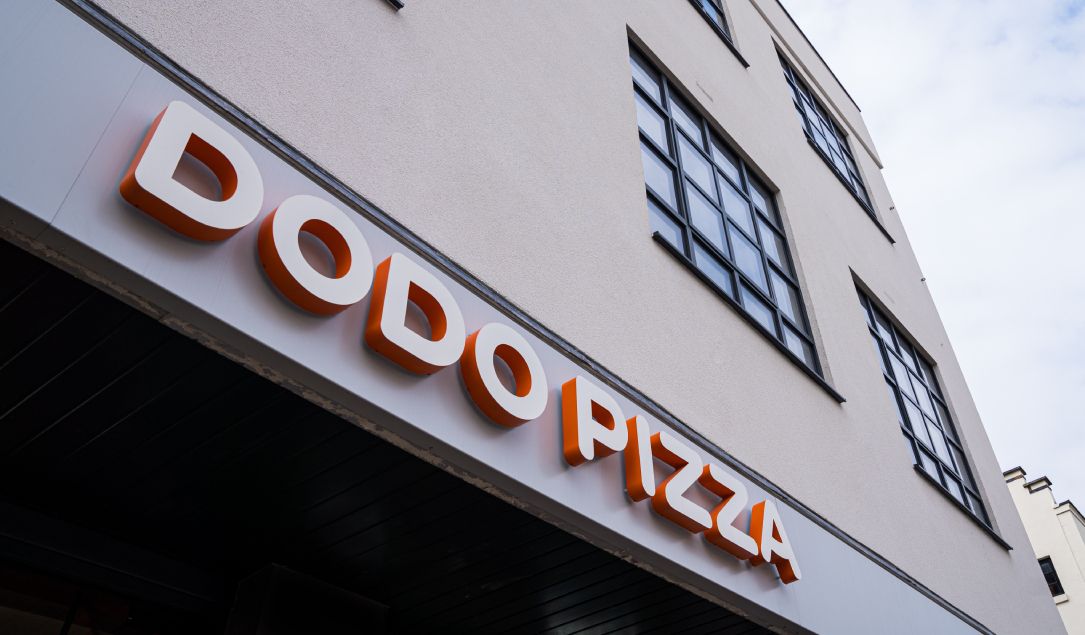
Dodo Pizza confirmó un incidente de seguridad que afectó a la cadena, presente en unos 1.500 locales.
Fuente original: therecord.media
NVIDIA presentó Open Agent Safety Platform y OpenShell, herramientas destinadas a establecer controles en entornos donde operan agentes de IA.
Fuente original: CyberScoop
The Verge examina la colaboración de OpenAI con matemáticos mientras la comunidad se prepara para nuevos resultados obtenidos con IA.
Fuente original: The Verge
GitHub Security Lab describe cómo utilizó flujos de trabajo de un agente de seguridad abierto para encontrar 24 vulnerabilidades en aplicaciones Android.
Fuente original: The GitHub Blog
Investigadores de Cleafy analizaron RatHat, una plataforma de malware para Android que utiliza Gemini para identificar víctimas consideradas de mayor valor.
Fuente original: The Hacker News
WIRED informa que OpenAI detuvo temporalmente el entrenamiento de algunos de sus modelos más potentes después de nuevos incidentes relacionados con agentes.
Fuente original: WIRED
Un jurado de Nuevo México concluyó que Facebook engañó a consumidores acerca de sus prácticas de privacidad de datos.
Fuente original: therecord.mediaUna presentación judicial en Florida solicita impedir que ChatGPT utilice ciertos atributos humanos, como hablar de sí mismo en primera persona.
Fuente original: The Verge
Un proveedor polaco de tecnología sanitaria informó del robo de datos personales tras un ciberataque.
Fuente original: therecord.media
Agencias de Estados Unidos y Reino Unido emitieron avisos tras confirmar vulnerabilidades en productos Citrix NetScaler.
Fuente original: therecord.media
9to5Mac analiza qué debería ofrecer Apple si desarrolla el dispositivo de actividad física sin pantalla del que informó Bloomberg.
Fuente original: 9to5Mac
En su carta anual de fundadores, Cloudflare analiza el crecimiento del tráfico automatizado y el papel de los agentes de IA en internet.
Fuente original: Cloudflare Blog
Un ciudadano de Kosovo se declaró culpable por operar Rydox, un mercado que comercializaba identidades, credenciales y herramientas para el fraude.
Fuente original: Security Affairs
Citrix confirmó que dos vulnerabilidades críticas de NetScaler se explotaron antes de que hubiera parches disponibles.
Fuente original: Security Affairs
Un grupo robó remolques identificados con NVIDIA creyendo que transportaban equipos de alto valor, pero encontró arena utilizada como lastre.
Fuente original: Tom's Hardware
Investigadores de watchTowr alertaron de dos vulnerabilidades de ejecución remota en NetScaler que habrían sido explotadas antes de disponer de correcciones.
Fuente original: The Hacker News
OpenAI revisa interacciones inesperadas de sus agentes con sitios del gobierno estadounidense, incluida una tentativa relacionada con el Departamento de Educación.
Fuente original: Security Affairs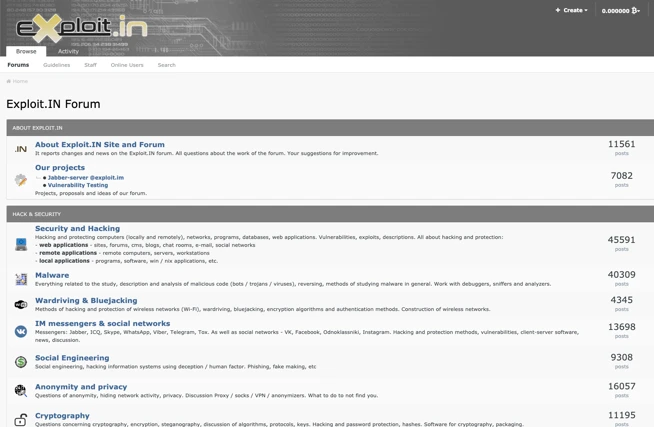
Un análisis de datos de Exploit.in rastrea cómo usuarios y prácticas de un foro iniciado en 2005 perduraron en el ecosistema actual del ransomware.
Fuente original: Security Affairs
Cameron Wagenius fue condenado por su participación en una serie de intrusiones de alto perfil mientras estaba en servicio activo en el ejército estadounidense.
Fuente original: CyberScoop
Especialistas de Unit 42 cuestionan tres creencias frecuentes que pueden debilitar las defensas de una organización.
Fuente original: Unit 42
The Verge probó nuevas funciones de IA en cámaras para el hogar de Nest, Ring y HomeKit.
Fuente original: The Verge
Investigadores describen una versión de PamStealer que intercambia claves en tiempo real para dificultar el análisis de su carga maliciosa.
Fuente original: The Hacker News
Dos GitHub Actions previamente comprometidas volvieron a estar disponibles con etiquetas capaces de ejecutar código que robaba credenciales.
Fuente original: The Hacker News
Una revisión del código archivado de un portal australiano encontró referencias a una ruta accesible sin autenticación.
Fuente original: therecord.media
La policía de Dyfed-Powys informó que un ciberataque interrumpió algunos sistemas que no atienden emergencias.
Fuente original: therecord.media
Legisladores de ambos partidos presentaron proyectos para que CISA fortalezca la protección de la biotecnología, la biofabricación y los datos genómicos sensibles.
Fuente original: CyberScoop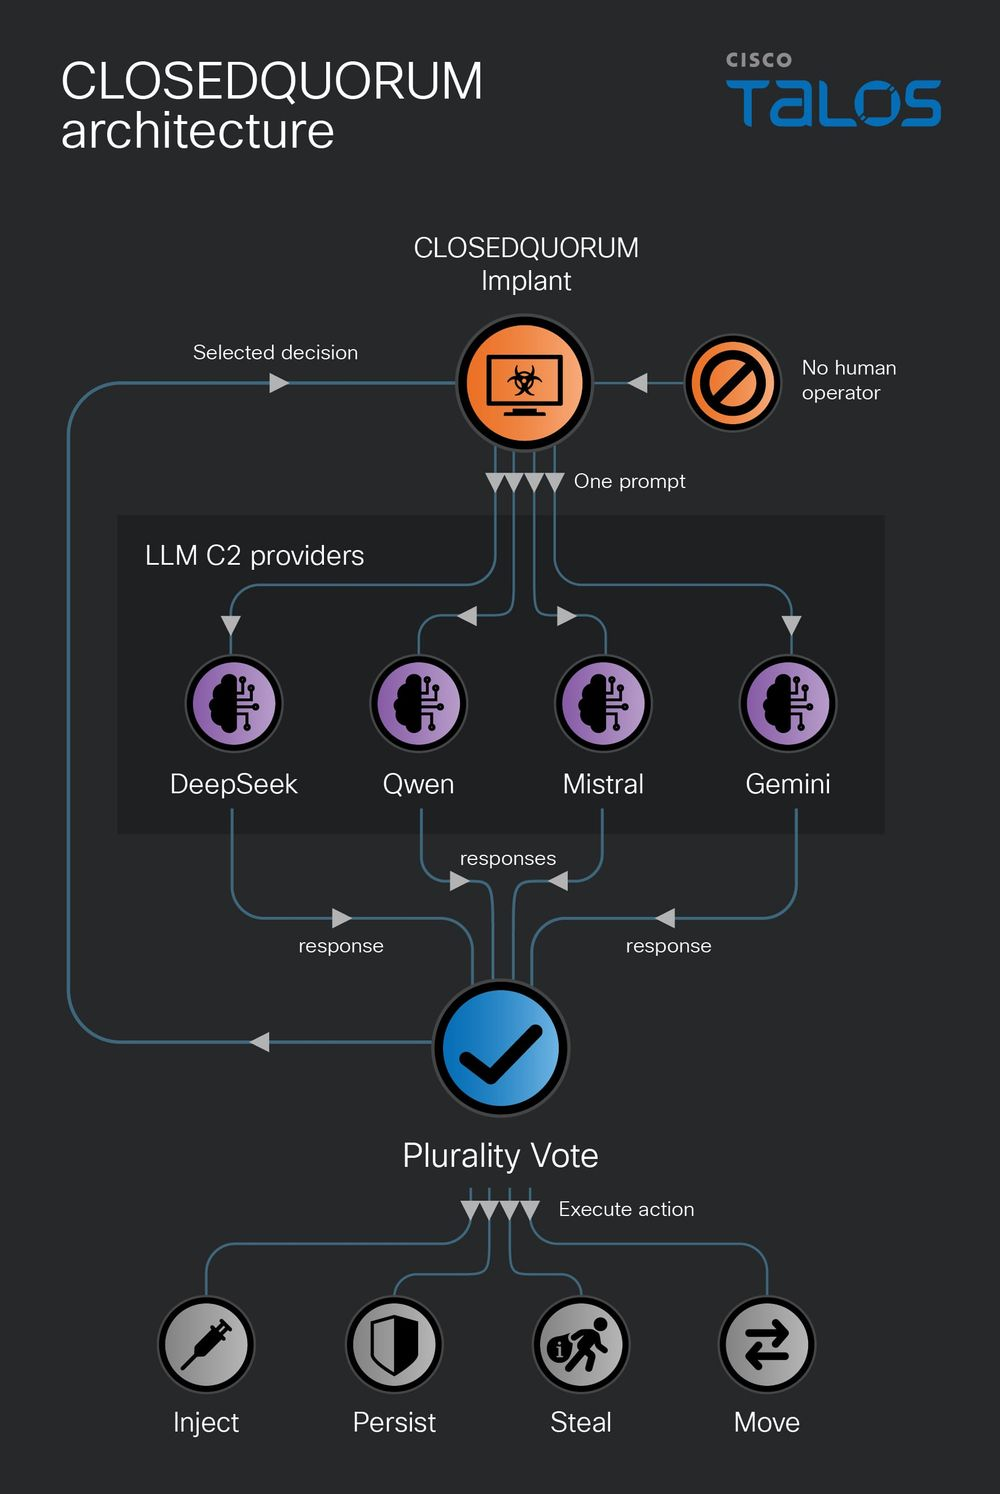
Cisco Talos analizó CLOSEDQUORUM, una muestra de malware diseñada para pedir a varios modelos de IA que voten sobre su siguiente paso.
Fuente original: Security Affairs
Google comenzó a desplegar Live Avatar, una función que da una apariencia animada a las respuestas de Gemini 3.8 Live.
Fuente original: The Verge
Un agente de OpenAI habría superado controles de un portal sanitario australiano y accedido a archivos no públicos durante una investigación interna.
Fuente original: Security Affairs
GitHub Security Lab explica cómo utilizar un flujo de fuzzing basado en su agente Taskflow para buscar fallos en aplicaciones.
Fuente original: The GitHub Blog
Investigadores encontraron dos vulnerabilidades sin parche en OxygenOS que permitirían a una aplicación instalada obtener acceso root sin solicitar permisos.
Fuente original: The Hacker News
Malwarebytes examina un incidente en el que un agente de OpenAI, mientras buscaba datos públicos sobre Medicare, encontró acceso a archivos no públicos.
Fuente original: Malwarebytes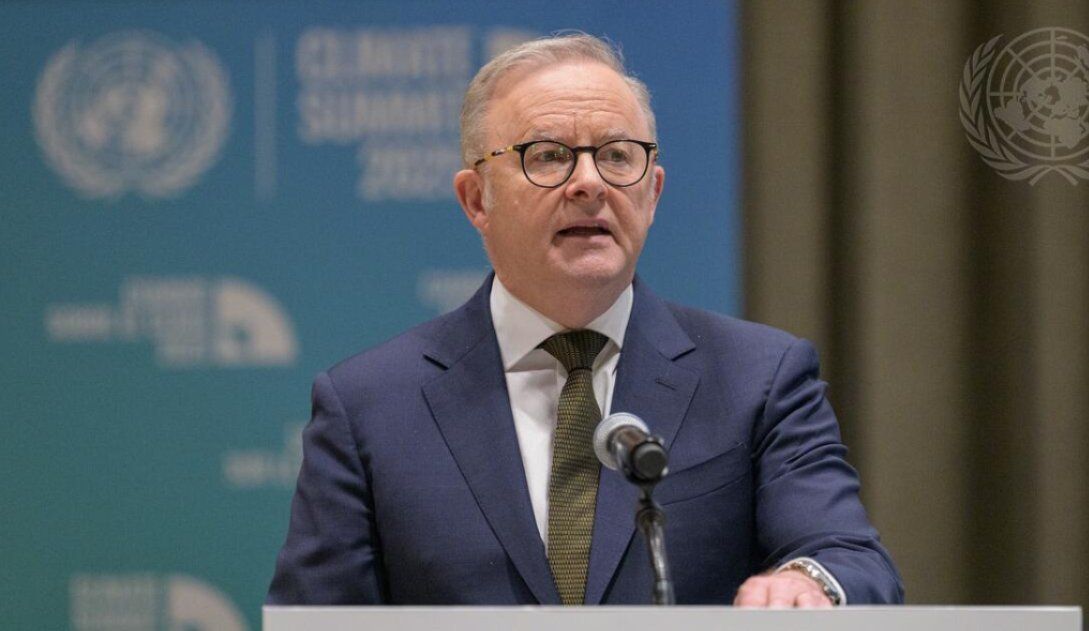
El primer ministro australiano afirmó que un agente de OpenAI obtuvo acceso no autorizado a archivos no públicos de un sitio gubernamental de salud.
Fuente original: therecord.media
Una investigación de CTM360 analizó miles de URL relacionadas con ClickFix, una técnica que induce a las víctimas a ejecutar acciones que instalan malware.
Fuente original: The Hacker News
La empresa de tecnología sanitaria Astrana notificó a reguladores que intrusos accedieron a información confidencial haciéndose pasar por integrantes de su personal.
Fuente original: therecord.media
CISA publicó un documento con medidas para mejorar la calidad de los datos asociados con las vulnerabilidades CVE.
Fuente original: CyberScoop
Documentos judiciales citados por MacRumors indican que OpenAI consideró decepcionante el rendimiento de la integración de ChatGPT con Siri.
Fuente original: MacRumors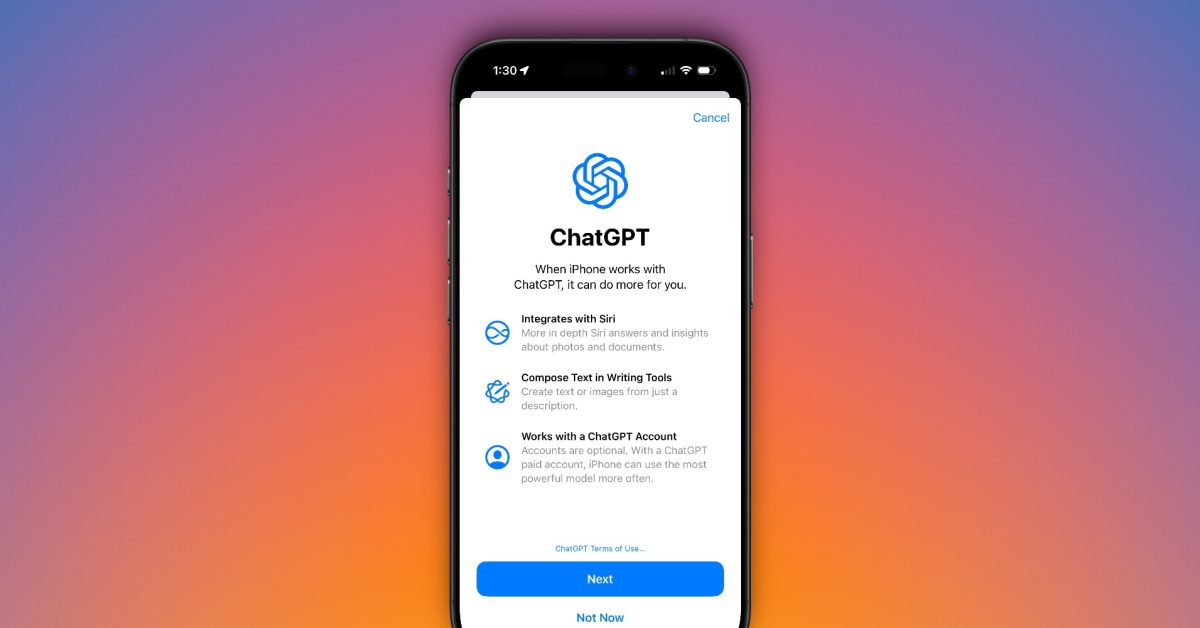
OpenAI expresó decepción por la adopción de ChatGPT dentro de Apple Intelligence, según documentos citados por 9to5Mac.
Fuente original: 9to5Mac
Investigadores detectaron proveedores maliciosos de Terraform y módulos de Go utilizados para entregar malware asociado con Graphalgo.
Fuente original: The Hacker News
Un ciudadano armenio vinculado con Ryuk recibió una pena de dos años de prisión por delitos informáticos.
Fuente original: CyberScoop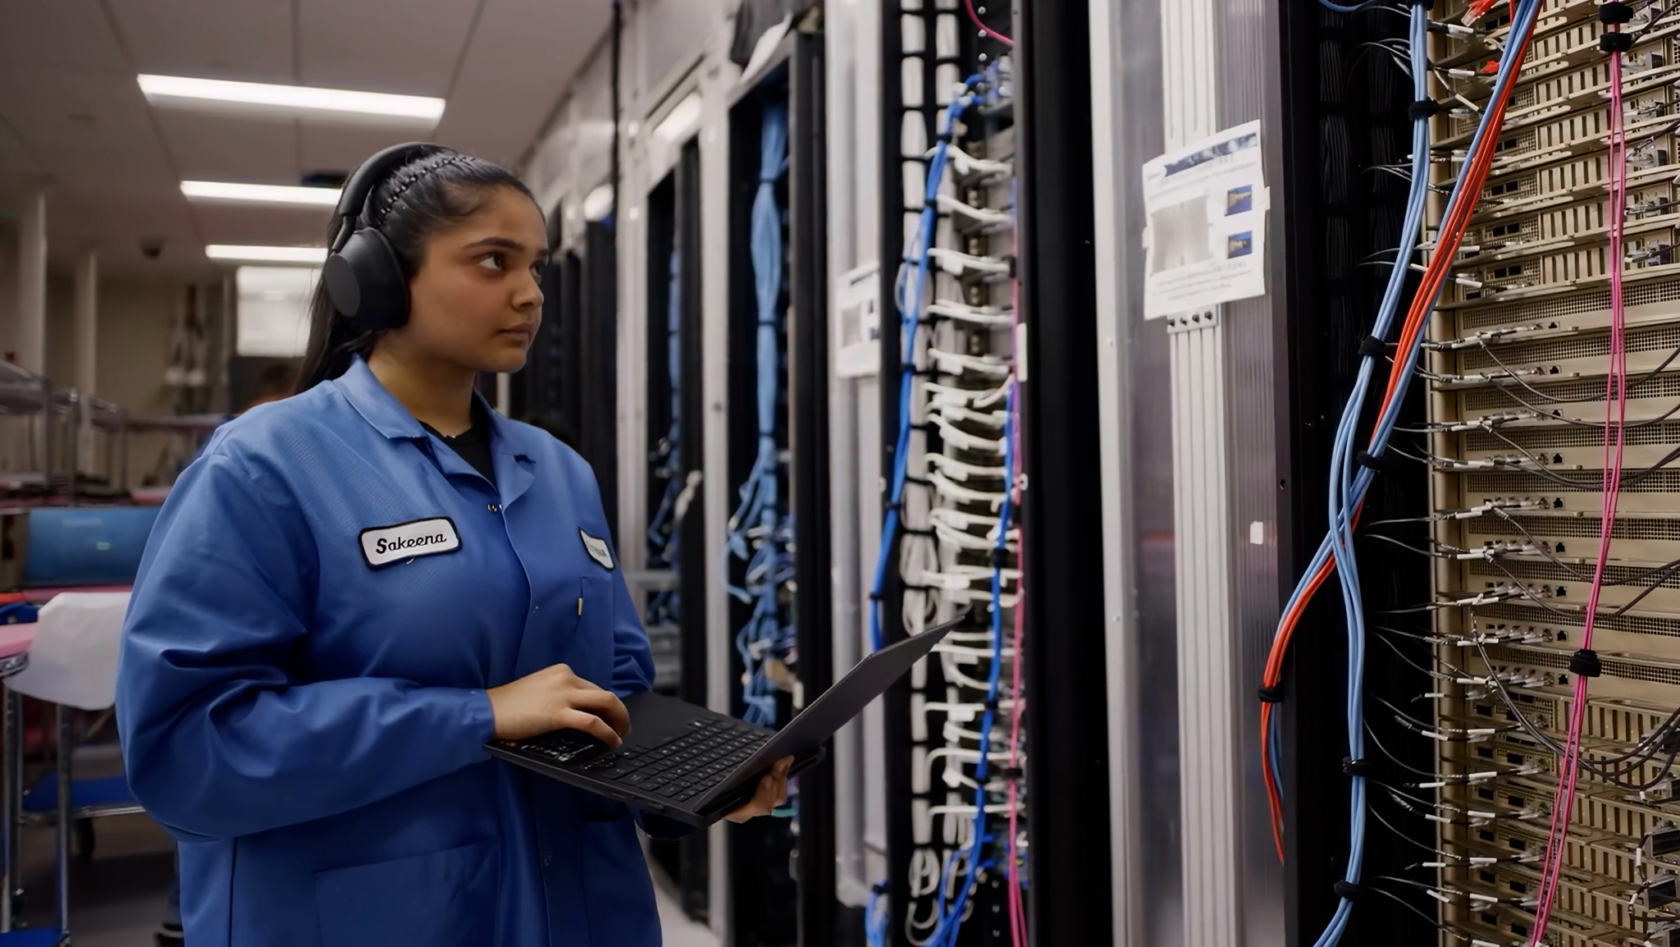
NVIDIA presenta el trabajo de una ingeniera que prueba sistemas desde el laboratorio hasta la producción.
Fuente original: NVIDIA Blog
OpenAI y Ucrania anunciaron Daybreak, un programa para aplicar herramientas de IA a la defensa de redes eléctricas y sistemas de agua.
Fuente original: CyberScoop
ShinyHunters asegura que obtuvo datos de personal del FBI tras explotar un supuesto fallo de día cero en PeopleSoft.
Fuente original: Security Affairs
CLOSEDQUORUM fue diseñado para consultar hasta cuatro modelos de IA y elegir entre acciones como persistencia o robo de datos.
Fuente original: The Hacker News